中国制造2025下的工业APP安全纵深防御体系与安全技术防范工程设计
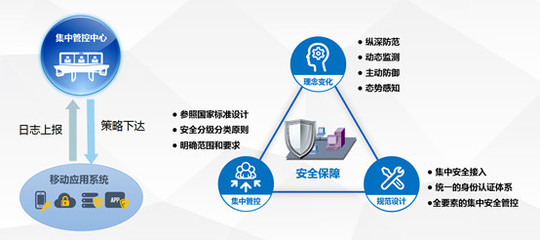
随着《中国制造2025》战略的深入推进,工业互联网与智能制造成为新一轮产业变革的核心驱动力。工业APP作为承载工业 know-how、推动生产智能化的关键载体,其安全直接关系到企业生产稳定、數據安全乃至国家关键信息基础设施的安危。在此背景下,通付盾推出工业APP安全纵深防御体系,结合安全技术防范工程设计,构建了覆盖全生命周期的防护架构。
一、工业APP面临的安全挑战
工业APP区别于传统消费级APP,具有以下特征:直接连接OT/IT网络、实时控制工业设备、处理高价值生产數據、运行环境资源受限等。其面临的威胁包括:恶意代码注入、逆向工程与篡改、API接口攻击、数据窃取、越权控制、供应链投毒等。传统防火墙和单一安全软件难以应对此类复杂攻击。
二、通付盾工业APP安全纵深防御体系
该体系以“纵深防御、动态感知、主动免疫”为核心理念,从终端、通信、平台、数据、管理五个层面叠加防护手段:
- 终端加固:对工业APP进行代码混淆、加壳、防调试、防注入,建立运行时自保护机制。即使APP被下载或复制,核心算法与密钥仍难以被逆向。
- 通信加密:采用国密算法对设备与云端、APP与服务器间双向认证与加密传输,防止中间人攻击与数据窃听。
- 平台免疫:在工业互联网平台侧,部署API安全网关、实时行为基线模型,通过机器学习识别异常调用链,阻断零日攻击。
- 数据安全:对敏感工业数据实施分类分级、动态脱敏、加密存储,并配合数字水印追溯泄露源头。
- 零信任管理:以身份为边界,对每一次访问请求进行持续验证,实现最小权限原则和动态授权。
三、安全技术防范工程设计
为了将上述防御体系落实到工业现场,需要科学的安全技术防范工程设计,确保技术、管理与运维的协同:
- 物理与环境安全:部署工业防火墙、隔离网闸等设备,防止物理接口被非法接入;机房环境满足防电磁泄露要求。
- 区域边界防护:划分安全域(如控制域、管理域、DMZ),制定访问控制策略,只允许授权工控协议通过,并对异常流量进行深度包检测。
- 计算环境安全:工业APP发布前进行安全扫描与签名验证;在边缘侧部署轻量级可信执行环境(TEE),保证代码执行完整性。
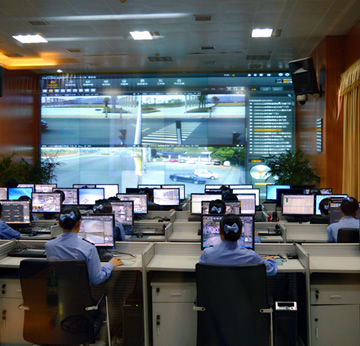
- 安全管理中心:建立统一态势感知平台,集成日志审计、漏洞管理、入侵检测、行为分析,实现安全事件的一站式监控与响应。
- 应急响应设计:制定工业APP安全事件应急预案,包括隔离受控设备、恢复备份APP、上报监管机构等流程,并定期开展攻防演练。
四、实施与
通付盾工业APP安全纵深防御体系已在能源、制造、交通等行业落地,帮助企业通过了等保2.0及工业互联网安全相关标准测评。实践表明,只有将纵深防御技术与安全技术防范工程设计相结合,将安全能力嵌入工业APP的研发、分发、运行、维护各阶段,才能真正实现“可知、可防、可控、可溯”。随着5G+工业互联网的深化,安全体系需要进一步向智能化、自适应演进,为国家智能制造保驾护航。
如若转载,请注明出处:http://www.tjsjcj.com/product/40.html
更新时间:2026-09-19 18:08:12